Plugin4Shell 零点击漏洞横扫四大 AI 编程智能体:谁已修、谁没修、谁直接弃用(2026年9月)
四大 AI 编程智能体同时中招的零点击漏洞:SHA 锁定被分支名绕过,Claude Code 与 Codex 已发布修复,GitHub Copilot 无补丁,Gemini CLI 直接弃用。


一句话结论:2026年9月17日,专注企业 AI 智能体防护的安全实验室 AIR Security 披露代号 Plugin4Shell 的零点击远程代码执行漏洞:攻击者用与插件锁定哈希(SHA-pinning)同名的 Git 分支绕过校验,把恶意插件装进 Claude Code、OpenAI Codex、GitHub Copilot 与 Google Gemini CLI 四大 AI 编程智能体。截至目前,Claude Code(2.1.179)与 Codex(0.146.0)已修复,GitHub Copilot 仍无补丁,Gemini CLI 被 Google 直接弃用不再修复。研究者称其为「首个 AI 供应链形态的攻击」;截至披露日无在野利用证据,也未分配 CVE 编号。
SHA 锁定为什么被一个分支名绕过
插件市场为防供应链攻击,会把插件锁定在一个 40 位 Git 提交哈希上——智能体安装时执行 git checkout,理论上只能装到通过审核的那份代码。AIR Security 三位研究者(Or Nevo、Dor Granat、Niv Hoffman)发现:攻击者只要控制插件仓库,就能创建一个名字与该 SHA 完全相同的分支。Git 解析引用时优先分支名而非裸哈希,checkout 实际落到攻击者分支,而智能体仍报告「已安装到指定 SHA」。
Gemini CLI 是变体:它先 fetch 再 checkout FETCH_HEAD,攻击者把默认分支命名为 FETCH_HEAD 即可劫持。零点击的关键在后台自动更新——Claude Code 与 Codex 默认静默更新已装插件,市场把锁定哈希一换,恶意版本下一轮自动落地,全程无需用户点击任何东西。
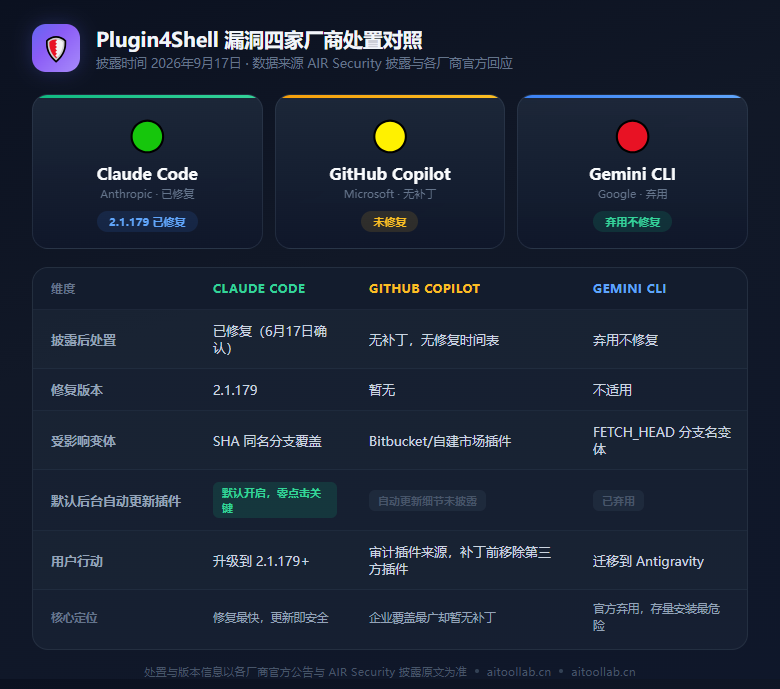
四大智能体处置对照见下方信息图。
四家厂商,三种结局
| 智能体 | 处置 | 用户行动 |
|---|---|---|
| Claude Code | 已修复:2.1.179(6月17日确认) | 升级到 2.1.179 及以上 |
| OpenAI Codex | 已修复:0.146.0(8月12日验证) | 升级到 0.146.0 及以上 |
| GitHub Copilot | 无补丁,无修复时间表 | 补丁前移除第三方插件 |
| Google Gemini CLI | 弃用,不修复 | 迁移到 Antigravity |
一个细节:GitHub 表示其平台禁止创建形似提交哈希的分支名,托管在 GitHub 上的插件对这一具体手法免疫;但研究者反驳,插件市场同样可以架在 Bitbucket 或自建 Git 服务上,而 Microsoft Copilot 恰恰支持这类外部市场——据微软自己的数据,近九成财富 500 强企业在用 Copilot。AIR Security 今年 6 月已向四家厂商做负责任披露,微软至今未回应。
开发者现在要做的三件事
- 立即升级:Claude Code 升到 2.1.179+、Codex 升到 0.146.0+。AIR Security 强调「修复必须由智能体端发布,更新是唯一完整缓解」。
- 审计插件清单:检查已装插件上游仓库有无异常分支或维护者变更。该团队此前的 SkillJacking 研究发现 925 个被劫持的技能包,触达约 13.4 万个智能体。
- 别再迷信「锁定哈希等于安全」:在智能体端补上「checkout 后校验 HEAD 等于锁定 SHA,不等即中止」的断言之前,任何市场的 SHA 锁定都不构成完整保证。
在用 Cursor、Claude 等工具挂载第三方插件的团队,建议同步把插件来源收敛到可信市场并跟踪厂商安全公告。本文涉及漏洞处置与版本信息以各厂商官方公告与 AIR Security 披露原文为准。
❓ 常见问题
Plugin4Shell 是 AIR Security 于 2026年9月17日披露的零点击远程代码执行漏洞,影响 Claude Code、OpenAI Codex、GitHub Copilot 与 Gemini CLI 的插件加载机制。攻击者创建与插件锁定 SHA 同名的 Git 分支,使智能体 checkout 到恶意代码却仍报告安装成功;配合后台自动更新,全程无需用户交互。
把 Claude Code 升级到 2.1.179 及以上、Codex 升级到 0.146.0 及以上,两个修复版本分别在 2026年6月17日和8月12日得到 AIR Security 确认。仅升级即可获得完整缓解,无需卸载插件。
微软在 6 月收到披露后至今未发布补丁。GitHub.com 平台本身禁止 SHA 形式的分支名,托管在 GitHub 的插件对该手法免疫;但 Copilot 支持来自 Bitbucket、自建 Git 服务器等外部市场的插件,这些来源仍可被利用。补丁发布前,唯一彻底的缓解是移除第三方插件。
Google 已弃用 Gemini CLI 并明确不会修复,官方建议迁移到新一代智能体开发环境 Antigravity——它不采用同样的插件 SHA 锁定模型,不受此漏洞影响。仍在生产流水线使用 Gemini CLI 的团队应尽快制定迁移计划。