9 家 AI 开发平台一个月内被攻破:你的 API 密钥正在被折价转卖
Wiz 统计 2026 年 10 月至少 9 家 AI 开发平台披露安全事件,Zeabur 因此关停。拆解两把被盗企业密钥的完整时间线:30 分钟内被验证,30 小时烧掉 80 万次调用,最后进入按 USDT 结算的模型转卖站。附今晚能做的四项自查。


你存在 AI 开发平台里的 API 密钥,是这个月最好卖的商品。Wiz 统计,2026 年 10 月至少 9 家 AI 开发平台披露安全事件,11 月初又补两家。入口各不相同,攻击者找的东西却高度一致:平台替用户保管的环境变量。下游已跑通——密钥 30 分钟内被验证,几小时后放量,最后进入 LLMJacking 转卖站。
一个月九起,根因都指向存起来的环境变量
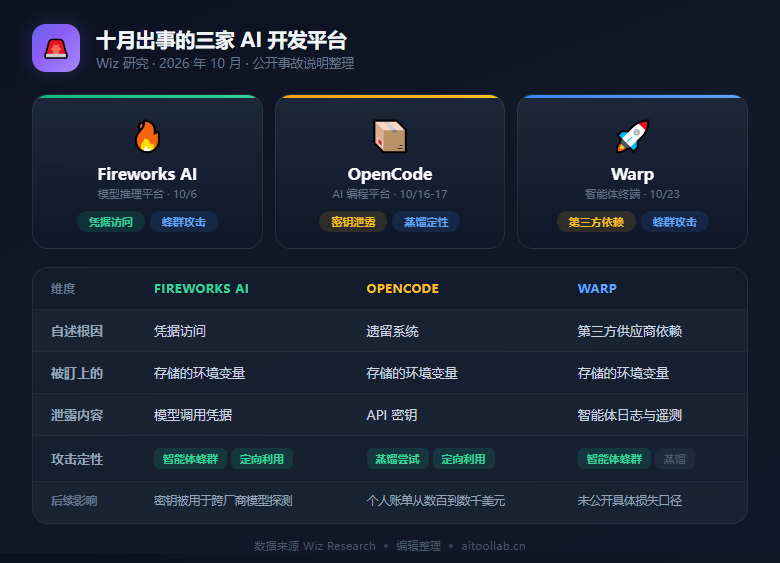
名单:Fireworks AI(10 月 6 日)、Andromeda(9 日)、Zeabur(14 日)、Lightning AI(15 日)、OpenCode(16-17 日)、Railway(20 日)、Warp Terminal(23 日)、CommandCode(28 日)、Northflank(30 日)。另有 Brev 与 Trigger.dev 也已报告。
入口各不相同:三家归因于凭据访问,Railway 是构建基建里的权限提升,Warp 指向第三方依赖,OpenCode 是遗留系统。Wiz 的判断是,没有单一漏洞能串起这些事件,共同点是攻击者都在定向搜寻存储的环境变量,优先挑能直接调用 AI 的那几个。
代价已经落地:Zeabur 在事故说明后宣布关停;社区统计约 37.1 万美元加密资产被盗,密钥就存在 Railway;OpenCode 被盗访问造成的个人账单从数百到数千美元。三家提到攻击有「智能体蜂群」特征,两家定性为蒸馏尝试。
30 分钟验证,30 小时烧掉 80 万次调用
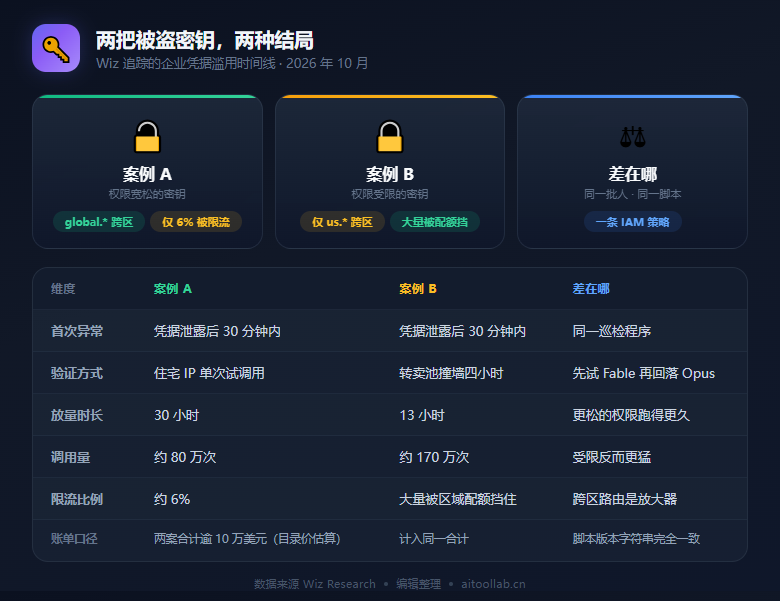
Wiz 追踪的两把企业密钥,首次异常活动都在平台侧凭据被访问后 30 分钟内:一条住宅 IP 的单次 InvokeModel,一分钟内扫过多家组织,先试 Claude Fable 5.1 失败,回落 Opus 5.5 成功。此后几天只有每天 14-120 次调用的涓流,两把密钥几乎同步,像一台确认密钥有效的巡检程序。
四天后第一把开始目录探测:轮换代理池把 Amazon Nova、DeepSeek、GLM、Kimi 逐个试一遍,只有 Fable 不通;几小时后 boto3 脚本枚举 Bedrock 与 EC2 配额,22 秒后放量。30 小时内约 80 万次调用,九成成功,仅约 6% 被限流。原因是这把密钥允许 global.* 跨区推理配置,流量被摊到各区域。
第二把只允许 us.*,先在转卖池撞了四小时墙,次日清晨被找出可用模型 ID,随后 13 小时跑出约 170 万次调用、超百万次成功,大量请求被区域配额挡住。两把密钥用的脚本连版本字符串都一样。按目录价估算,仅这两起就烧掉超过 10 万美元。
正规转售和盗号转售,长得一模一样
Wiz 把两把密钥的使用追到公开转卖站:llm-routing.com 与 xingjiabiapi.org,都打折卖前沿模型、收 USDT。关联 IP 23.106.46.239 挂过一页「ARTEX — 自主渗透测试控制台」,四天后 Zeabur 的时间线正好指到这个地址。
调用画像说明了额度卖给了谁:单次只发少量未命中缓存的输入、回几百个输出 token,是编程智能体的典型形态;长尾里夹着数万 token 的输入,对应转卖站背后的许多终端用户。Opus 系列占了成功调用的四分之三。
一个细节:xingjiabiapi.org 被快照到一个「蒸馏检测监控」页面,按高风险、观察、正常三档给用户打分——攻击者在防着被贴上蒸馏标签,那会导致账号被封。
这跟 OpenRouter 这类正规路由的产品形态几乎一样:一个端点、多个模型、按量计费。区别只在密钥是买的还是偷的。
今晚能做的四件事
一是轮换。存在第三方平台里的云厂商与模型密钥,按「平台已被入侵」的前提重发一遍,别等公告。二是收紧推理配置,global.* 会把损失放大一个量级。三是盯异常调用:单日调用量、非工作时段流量、住宅 IP 来源都是早期信号。四是查账单,模型分布突然变陌生,先怀疑密钥。
Wiz 公布的四个可疑 IP(23.106.46.239、38.246.114.118、104.243.32.50、31.57.201.201)与五个 ASN 池可以直接比对访问日志。
数据说明:事实与数字来自 Wiz 研究博客《"Black October" for AI Developer Platforms》(2026-10-30)与各平台公开说明;金额为 Wiz 观测口径。
❓ 常见问题
不是。这 9 起事件里,多数平台仍在分析阶段,泄露范围也未完全公开。但共同点值得警惕:攻击者不找漏洞,而是定向搜索平台里存储的环境变量,优先挑能直接调用 AI 的凭据。把密钥当成「已经泄露」来轮换,是成本最低的应对。
盗用他人的云上模型额度,再以低于官方的价格转卖给终端用户。Wiz 观察到两把被盗密钥在几天内被多个转卖站复用,其中一家的定价页收 USDT、打折卖前沿模型,说明这条链路已经有稳定的买家市场,偷密钥因此变得有利可图。
跨区推理配置会把请求分散到各个区域,单区域的速率配额就挡不住总量。案例 A 的密钥允许 global.*,30 小时跑了约 80 万次调用,只有约 6% 被限流;案例 B 只允许 us.*,同样的脚本大量请求撞在区域配额上。收紧区域范围能直接压低损失上限。
看三处:模型分布是否出现你从没用过的型号、调用时段是否集中在你的工作时间之外、来源 IP 里是否出现住宅地址或陌生机房。案例里被盗密钥的流量有明显的编程智能体特征——大量未命中缓存的短输入配几百个输出 token。
正规平台要求你绑定自己的云厂商或模型厂商密钥,计费透明、可查调用日志;盗号转卖站通常直接卖「额度」,价格显著低于官方目录价,只收加密货币,且拿不出上游合同。价格低得不合理,就是最直接的信号。