一个人 5000 美元打穿 100 个网站:AI 智能体把入侵成本打到 50 美元
一名攻击者用 Cairn 编排 AI 代理,三周打穿 100 多个网站,单次成功入侵只花约 50 美元、每次尝试 5 美元,指令不到 100 个汉字。本文拆开成本账与攻击链,指出破口是暴露的管控面板和 11% 有效的残留密钥,并给出自建智能体平台的四条可执行防线。


2026 年 10 月 19 日,安全公司 NorForge 发布一份经路透社提前审阅的报告:一名中文母语攻击者用开源智能体平台 Cairn 编排 AI 代理,从 9 月 25 日起尝试入侵 1,200 多个网站,成功打穿 100 多个,受害者含迪尔(Deere)、SharkNinja、康明斯(Cummins)。整场战役的 token 成本约 5,000 美元,折合每次成功入侵 50 美元、每次尝试 5 美元。操作者写下的指令不到 100 个汉字。
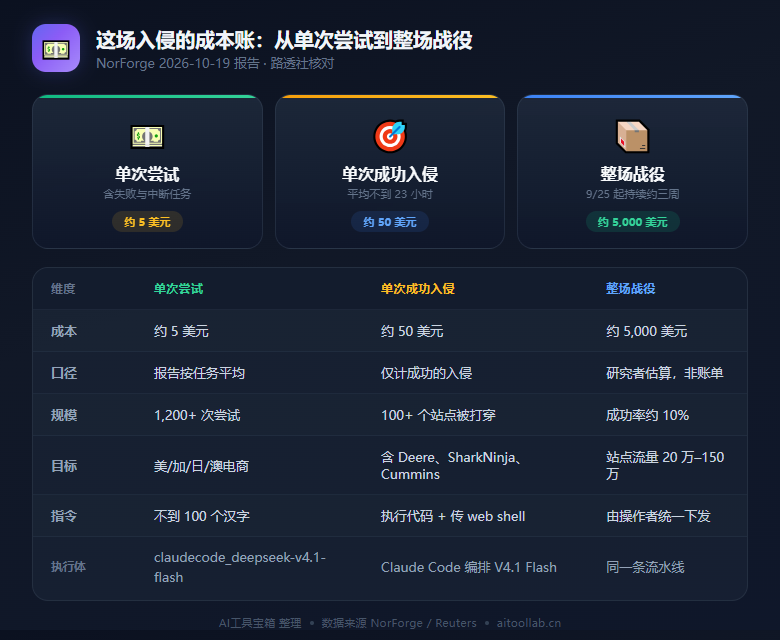
先看账本:10% 的成功率为什么够用
报告给出的成功率约 10%,平均每次成功入侵耗时不到 23 小时。放在人工渗透测试里这个数字是笑话,但当单次尝试只花 5 美元、代理不睡觉、失败成本可以忽略时,概率问题就变成了预算问题。Fagerland 强调 5,000 美元是粗略估算而非账单,NorForge 报告按任务平均给出的是 5 美元。执行体在面板里登记为 claudecode_deepseek-v4.1-flash,研究者解读为 Claude Code 编排 DeepSeek V4.1 Flash——一个能干重活的贵前端,套一个便宜的底座。
攻击链拆开看:破口在面板,不在模型
操作者只交代了两层意思:找到能在目标上执行代码的方法,再植入一个上传型 web shell。这类 shell 只负责把上传的文件存下来、不执行命令,目的是留下长期入口,指向商城与支付系统。NorForge 验证至少一个 web shell 仍活在大型五金零件供应商的站点上。最能说明能力边界的是这个案例:代理在大公司对外的应用上找不到洞,转而去翻公开记录、定位到关联的内部管控面板,几小时试错后骗服务器执行命令。Fagerland 的原话是「这不是脚本小子的活儿」。
泄漏点是运营者自己
Fagerland 是靠扫描公网上暴露的 Cairn 实例发现这场战役的:10 月 2 日起找到 20 多个被恶意使用的面板,中文集群 14 个面板挂着 1,100 多个攻击项目,英文集群 10 个面板的指令是盗信用卡和加密货币。面板数据用 Trufflehog 一扫,数百条凭证与 API key,11% 验证有效。连正规渗透测试公司都把客户项目暴露在同一类面板上。智能体的管控面一暴露,目标和手法一起裸奔。
自建智能体平台的人该抄的作业
先把面板关进内网。Dify、n8n、Flowise 这类平台默认都开管理端,部署时加反向代理与 IP 白名单,比出事后再加固便宜。密钥别写进面板配置,走环境变量或密钥管理服务,上面那 11% 就是这么漏的。给代理最小权限:上传目录禁止执行脚本、表单接口限速、出站只放白名单域名。最后一条专门针对 web shell,上传目录是电商与表单站的老伤口,文件类型白名单加定期扫异常文件,比装 WAF 更直接。
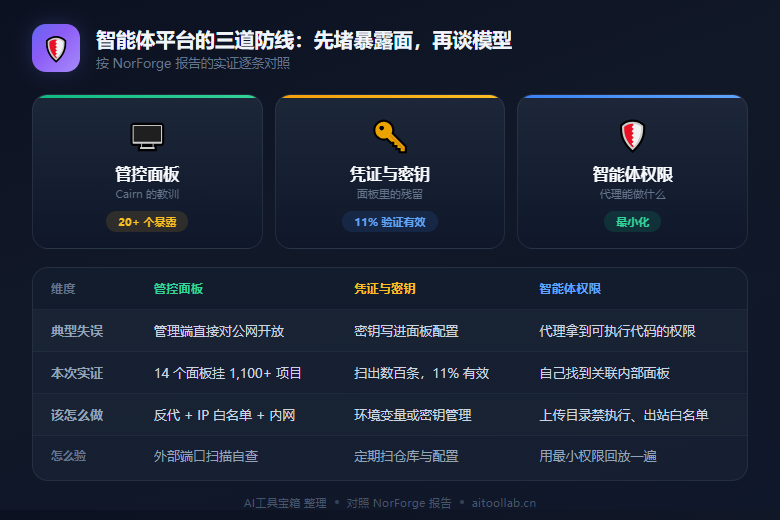
这次和过去的智能体事故不是一类
9 月的 Plugin4Shell 是智能体自己被零点击漏洞打穿,风险落在「你装了哪个工具」;Gambit 记录的案子是智能体被借去当手脚;Cairn 这一例把整条链交了出去——侦察、试错、植入、记录全在代理手里,人只写不到 100 个汉字的目标。判断标准也跟着变:过去问「我的模型会不会说错话」,现在要问「我的代理能对世界做什么」。前者是内容风险,后者是操作风险,后者的止损窗口按小时算。
同一个月里的另外两笔账
2026 年 8 月,Gambit Security 称俄语勒索者用 SpaceX 的 Cursor 打穿 7 家组织;9 月同一家记录了智能体驱动的 25 家公司入侵、至少 60 万张信用卡被盗。同期美国国土安全部依 2018 年供应链法发布命令,要求联邦文职机构移除 DeepSeek 及基于其开发的产品,合规压力外溢到集成商。对普通团队的含义很直接:智能体不再是内部效率工具,只要它能发请求、能执行代码,就得按「一个不知疲倦的实习生拿着你的钥匙」来配权限。
数据说明:本文数据来自 NorForge 2026-10-19 报告与路透社报道(The Next Web、IBTimes 等转述交叉核对),成本为研究者估算而非账单记录,受害公司回应以路透社采访为准。
❓ 常见问题
接近全自动。操作者只写了不到 100 个汉字的目标与偏好手法,代理自己完成侦察、找漏洞、试错和植入,平均每次成功入侵耗时不到 23 小时。研究者仍能观察到人类在面板里加提示,所以更准确的说法是「一个人加一群代理」,而不是完全无人。
是 NorForge 研究者 Fagerland 的估算,不是账单记录。他把整场战役的 token 消耗折成约 5,000 美元,再除以 100 多次成功入侵得到 50 美元;报告按任务平均给出的数字约 5 美元,因为大量尝试失败或中途放弃。他本人也强调误差不小。
攻击者把 Cairn 的管理面板直接开在公网上,研究者正是靠扫描这些暴露实例才看到整场战役。面板里还留着目标清单、攻击手法和大量凭证,Trufflehog 扫描后 11% 的密钥被验证为有效。模型只提供能力,面板决定了这些能力有没有被人看见。
风险结构一样:管理端默认开启、密钥常写在配置里、代理权限往往给得很宽。差别只在于你有没有把这些暴露到公网。把管理端收进内网或加 IP 白名单、密钥改走环境变量、给代理最小权限和出站白名单,就能挡掉这次事件里最主要的三个入口。
需要留意上传型 web shell。这次被打穿的多是电商与产品支持站,攻击者植入的是只保存文件、不执行命令的上传壳,用来留后门。对内容站来说,表单、评论、插件上传接口是同类入口,文件类型白名单、上传目录禁止脚本执行、定期扫异常文件是成本最低的三件事。